
Dacă firma ta nu are echipă care scrie cod, articolul asta nu e pentru tine. Dacă ai dev intern sau un SaaS în producție, pe 30 aprilie 2026 s-a schimbat o ipoteză fundamentală în cybersecurity-ul codului vostru.
Anthropic a deschis Claude Security în Public Beta — disponibil pentru clienții Claude Enterprise. La prima vedere e încă un tool de SAST (Static Application Security Testing). În realitate, e prima oară când un model frontier e cuplat direct la pipeline-ul de cod, propune remedierea concretă și se integrează out-of-the-box cu cei mai mari șase furnizori de cybersecurity de pe piață. Nu e mare lucru pentru un decident care semnează 50.000 EUR/an pe SOC; e schimbător de joc pentru un fondator SaaS din București care plătește 8.000 EUR/an pe pentest și râde pe burtă când întreabă cineva «aveți SAST continuu în CI?».
Pentru firma ta
Ai procese care se repetă zilnic în firmă? Le automatizăm cu AI, legate de programele pe care le folosiți deja.
În acest articol analizăm ce s-a anunțat exact, ce înseamnă concret pentru un SaaS sau o agenție cu cod custom în producție, și — la fel de important — unde NU înlocuiește tool-uri și oameni existenți. Fără hype, fără anunțuri rescrise. Anti-hype e clauza de bază a tot ce scriem pe «radar».
Ce a anunțat Anthropic pe 30 aprilie 2026
Claude Security trece din private preview în Public Beta. Disponibilitate: clienții cu plan Claude Enterprise. Capabilități confirmate în anunțul oficial:
- Detecție vulnerabilități direct în cod — analiză statică continuă, nu pentest punctual
- Propunere remediere cu Claude Opus 4.7 — nu doar marchează problema, scrie patch-ul candidat
- Scanări programate plus scanări țintite, on demand
- Trimite rezultate către Slack, Jira și webhooks custom — se așează peste workflow-ul existent
- Integrări out-of-the-box cu CrowdStrike, Microsoft Security, Palo Alto Networks, SentinelOne, Trend Micro și Wiz
Cele 5 capabilități, traduse în workflow real
1. SAST continuu, nu pentest anual
Modelul clasic de cybersecurity în SaaS-urile mici-medii din România e binar: pentest manual la 6-12 luni distanță (3.000-8.000 EUR/sesiune) plus poate o scanare automată gratuită pe push (Snyk free, GitHub Dependabot). Între cele două, codul nou care intră zilnic e în punctul orb. Claude Security inversează ecuația: scanarea rulează continuu pe codul de producție și pe pull request-uri, nu când își amintește cineva. Pentest-ul manual rămâne (vezi secțiunea «Linia roșie»), dar baseline-ul devine continuu, nu sezonier.
2. Remediere cu Opus 4.7, nu doar flag
Diferența între «Snyk-ul tău îți spune că ai CVE-2024-XXXX în lodash 4.17.20» și «Claude Security îți propune patch-ul concret pe locul vulnerabil» e diferența între 4 ore de muncă de dev senior și 30 de minute de revizuire a unei propuneri. Opus 4.7 are context 1M tokens (vezi articolul nostru anterior) — adică vede repo-ul întreg, nu doar fișierul vulnerabil. Asta înseamnă că remedierea propusă ține cont de cum e folosită funcția în restul codului, nu doar de regulile generice.
3. Scanări programate plus scanări țintite
Programate = rulează pe schedule (zilnic la 02:00, după fiecare merge în main, etc.). Țintite = lansezi manual pe un branch sau o componentă când vrei verificare ad-hoc. Combinația înseamnă că echipa nu trebuie să aleagă între «verificăm tot codul mereu» (scump în tokens și timp) și «verificăm doar la lansare» (target prea îngust).
4. Output către Slack, Jira și webhooks
Detaliul care decide adopția. Dacă tool-ul nu se înghesuie în workflow-ul existent — dacă cere echipei să intre într-un dashboard separat, să țină minte să-l verifice — moare în 6 săptămâni. Slack și Jira sunt locurile unde lucrează dev-ii. Webhook custom acoperă echipele cu pipeline propriu de incidente. Anthropic a înțeles asta și a livrat asta din ziua 1 de Public Beta.
5. Integrări cu CrowdStrike, Microsoft Security, Palo Alto, SentinelOne, Trend Micro și Wiz
Lista parteneri e semnalul comercial cel mai important. CrowdStrike + Wiz acoperă cloud security workload, Microsoft Security e default-ul firmelor cu Office 365, Palo Alto + SentinelOne sunt SOC-uri enterprise, Trend Micro acoperă endpoint. Anthropic nu caută să înlocuiască aceste tools — vinde un layer adițional care le dă semnal mai bun (vulnerabilitățile de cod ajung în dashboard-urile în care SOC-ul deja se uită zilnic). Pentru un IMM RO care are deja Defender pentru Microsoft 365, asta înseamnă că nu trebuie să schimbi nimic în stack — adaugi un layer.
Status quo vs. cu Claude Security — comparație pragmatică
| Dimensiune | Status quo (SaaS RO 20-50 oameni) | Cu Claude Security în pipeline |
|---|---|---|
| Frecvența verificare vulnerabilități | Pentest la 6-12 luni + scanare deps gratuită pe push | Continuu — pe fiecare PR și pe schedule |
| Timp detecție vulnerabilitate nouă | 0-12 luni (depinde de noroc) | Sub 24h pentru cod nou, ore pentru CVE-uri publice |
| Timp de la detecție la remediere | Săptămâni (triere manuală + dev senior + review) | Ore (patch propus, dev review, merge) |
| Cost anual (firma 30 oameni, 5 dev) | 8.000-15.000 EUR pentest + 0-2.000 EUR scanări | Inclus în plan Claude Enterprise (negociat per seat) |
| Acoperire | Vulnerabilități cunoscute în deps + ce găsește pentest-ul | Cod custom + deps + propuneri de remediere |
| Lipsuri majore | Cod custom între pentests = punct orb | Infra, cloud, social engineering — rămân descoperite (vezi mai jos) |
Pentru cine contează concret — și pentru cine NU
Filtru rapid pentru un decident care decide dacă pune punct pe agenda săptămâna viitoare:
- SaaS RO de 20-50 oameni cu cod propriu în producție — relevanță directă, ipoteza «pentest anual = singura verificare» se schimbă
- Fintech RO mic-mediu cu cerințe BNR/ASF de cybersecurity — relevanță foarte înaltă, audit-ul intern acceptă o linie nouă «SAST continuu»
- Agenții digital cu cod custom livrat clienților (15+ proiecte active) — relevanță operațională, reduce risk-ul reputațional al unei vulnerabilități descoperite la client
- Startup-uri tech cu 1-2 dev seniori — relevanță acută, n-au nici timpul nici bugetul pentru pentest la 6 luni, dar au cod care crește rapid
- Firme cu echipă internă de 3-10 devs care livrează tooling intern — relevanță moderată, depinde de cât de critic e tooling-ul (CRM intern vs. simulator de raport)
Linia roșie — ce NU înlocuiește Claude Security
Aici e zona unde consultanții AI vând cel mai mult fum și unde noi ținem coloana vertebrală dreaptă. Claude Security e primul layer continuu, nu unicul layer. Fără această nuanță, postarea devine marketing pentru Anthropic.
- NU înlocuiește pentest manual — un human red-team gândește cum să combine 3 vulnerabilități mici pentru un breach mare. AI-ul găsește vulnerabilitățile individuale, omul leagă povestea.
- NU acoperă infrastructura sau cloud config — bucket S3 public, firewall larg, rol IAM cu permisiuni excesive — toate în afara scope-ului. Folosești Wiz, Prisma Cloud sau echivalent pentru asta.
- NU acoperă social engineering — phishing, vishing, pretexting — toate rămân în zona Microsoft Defender / KnowBe4 / training intern.
- NU înlocuiește echipa de security — un SOC primește alerts din 20 de surse și trebuie să decidă care e prioritar. Claude Security adaugă încă o sursă, nu șterge nevoia de oameni care să interpreteze.
- NU acoperă dependențele transitive deep — pentru SBOM serios la nivel CVE încă ai nevoie de Snyk, Dependabot sau echivalent rulate în paralel.
Cu alte cuvinte: Claude Security închide o gaură mare (cod custom în producție între pentests). Dar dacă firma ta are o singură gaură mare în cybersecurity, trebuie să știi care. Aici intră audit-ul AI — vezi secțiunea «Cum începi».
Implicații concrete pentru IMM RO cu cod în producție
Trei consecințe operaționale, scrise pentru fondatorii sau CTO-urile care iau decizii săptămâna asta:
- Ipoteza «pentest anual = baseline suficient» nu mai e defensibilă în fața unui audit de client B2B sau a unei due diligence pentru investitor. Dacă un client vă întreabă în 2026 «aveți SAST continuu în CI?», răspunsul «da, plus pentest manual la 6 luni» sună profesionist. «Avem doar pentest la 6 luni» — nu.
- Costul ascuns al unei vulnerabilități descoperite târziu se reduce. Nu vorbim doar de breach-ul ipotetic — vorbim de patch-ul care s-a făcut acum 3 luni și a introdus altă problemă. SAST continuu prinde regresiile în săptămâna introducerii lor, nu în trimestrul următor.
- Negocierea cu pentesterii se schimbă. Dacă echipa ta folosește Claude Security continuu, pentest-ul manual nu mai trebuie să caute «vulnerabilitățile evidente» — devine focusat pe scenarii adversariale combinate. Asta poate reduce prețul pentest-ului sau poate crește valoarea (același preț, dar pentru testare reală, nu pentru bifat checklist OWASP Top 10).
Cum evaluezi pragmatic în 30 de minute
Dacă ai citit până aici și ți se pare că firma ta e pe lista «contează concret», iată flow-ul de evaluare în 4 pași:
- Inventariază ce ai deja — pentest la cât de des, scanări automate (Snyk, Dependabot), SOC sau MDR, dashboard-uri unde dev-ii primesc alerts. Dacă ai sub 3 din astea, ești la baseline scăzut și Claude Security îți aduce salt mare. Dacă ai toate 4 plus echipa security dedicată, salt-ul e mai mic.
- Verifică dacă ești deja pe Claude Enterprise sau pe altă categorie — Public Beta e accesibilă clienților Enterprise. Dacă nu ești, calculează costul de upgrade și compară cu economiile estimate (pentest mai rar sau mai focusat, mai puține ore de dev pe trierea CVE-urilor).
- Rulează un PoC de 30 de zile pe un singur repo — nu pe tot stack-ul. Alege repo-ul care rulează în producție cu utilizatori reali (cel mai expus). Măsura succesului: numărul de vulnerabilități găsite + acuratețea propunerilor de remediere (câte au fost merge-uite vs. respinse).
- Decide pe baza datelor reale — nu pe baza articolelor (inclusiv asta). Dacă PoC-ul a găsit 0 probleme reale, nu te grăbești să rolezi pe tot. Dacă a găsit 5+ probleme exploatabile, accelerează adopția.
Ghid gratuit, de citit pe site: ce automatizezi în IT-ul unei firme mici, cât costă și ce riscuri de securitate aduce AI-ul, de la secrete lipite în chat la agenți.
Ghidul AI pentru ITCost vs. valoare — ce să pui în spreadsheet
Pentru o firmă de 30 de oameni cu 5 dev-i și un SaaS în producție, calculul comparativ pe 12 luni arată, în mare:
- Cost status quo — pentest manual 6 luni: 12.000 EUR/an (2 sesiuni); scanare deps gratuită; ore dev triere CVE: ~80 ore/an la 60 EUR/oră = 4.800 EUR. Total: ~17.000 EUR/an.
- Cost cu Claude Security — Claude Enterprise: prețul depinde de numărul de seats și nu e public; pentest manual o dată pe an (mai focusat): 7.000 EUR; ore dev triere: 30 ore/an la 60 EUR/oră = 1.800 EUR. Total estimat: 7.000 EUR + 1.800 EUR + costul Enterprise.
- Beneficiu nemonetizat: timpul dintre vulnerabilitate descoperită și fix livrat scade de la săptămâni la ore. Pentru un SaaS B2B, asta poate însemna diferența între un breach evitat și un client B2B pierdut.
30 minute cu echipa NeuroAI: discutăm unde se așează Claude Security în stack-ul vostru, ce înlocuiește, ce nu, și cum priorizați restul găurilor. Fără recomandări generice, fără sales pitch.
Vrei o evaluare a stack-ului de cybersecurity AI?Servicii NeuroAI relevante
Articole similare
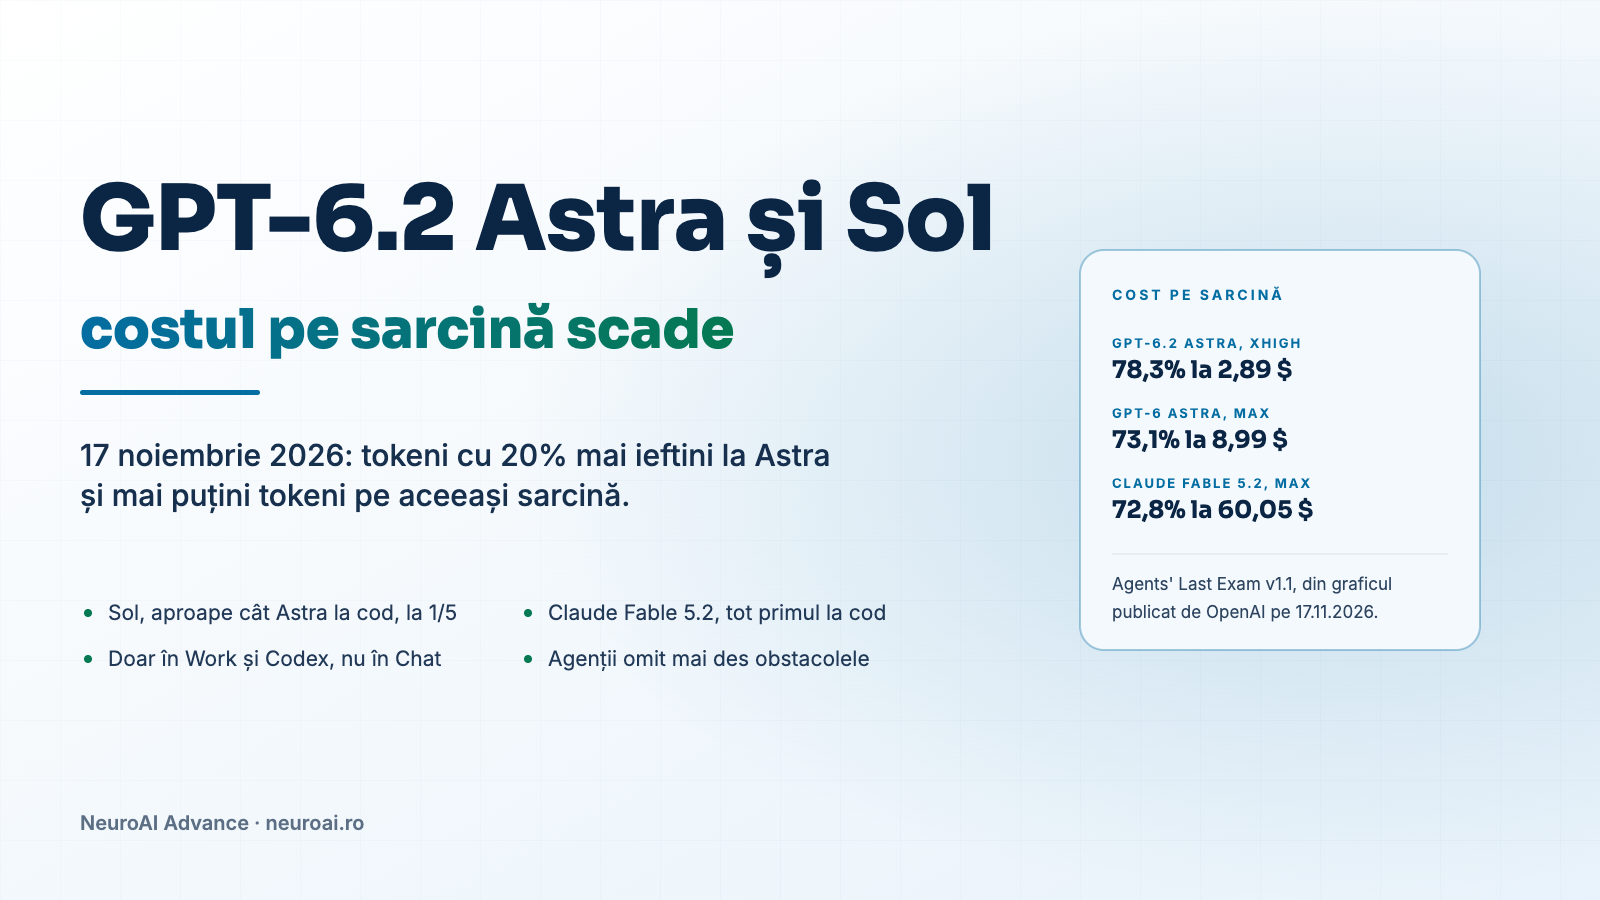
GPT-6.2 Astra și Sol: sarcini mai ieftine, dar modelele omit mai des ce le-a blocat
OpenAI a lansat pe 17 noiembrie 2026 GPT-6.2 Astra și GPT-6.2 Sol. Astra are tokeni cu 20% mai ieftini decât GPT-6 Astra și termină aceleași sarcini cu mult mai puțini tokeni. Ce arată graficele de cost pe niveluri de efort, unde Claude Fable 5.2 rămâne înainte chiar în graficele OpenAI și de ce un agent construit pe modelele noi are nevoie de o instrucțiune în plus.
Citește articolul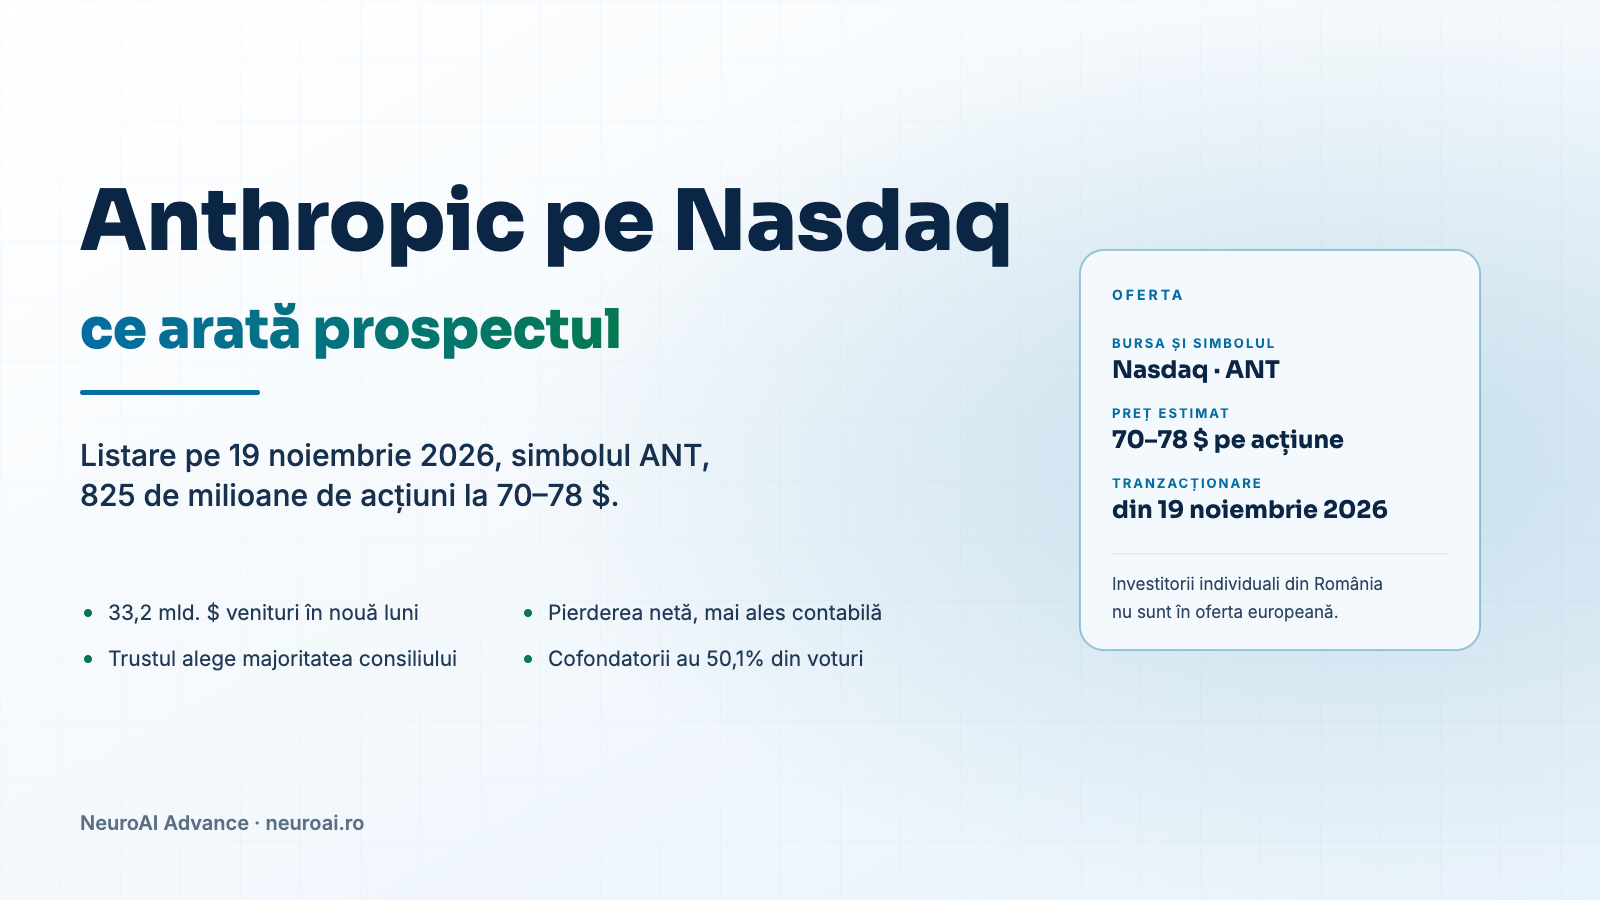
Anthropic intră pe bursă pe 19 noiembrie: ce arată prospectul despre firma din spatele lui Claude
Anthropic își listează acțiunile pe Nasdaq pe 19 noiembrie 2026, cu un preț estimat între 70 $ și 78 $ pe acțiune. Prospectul depus la SEC arată venituri de 33,2 miliarde de dolari în nouă luni, o pierdere netă de 104 miliarde care vine aproape toată din contabilitate și angajamente de calcul de aproximativ 900 de miliarde. Cine controlează firma după listare, de ce investitorii din România n-au putut cumpăra la ofertă și ce urmărește de acum o firmă care lucrează cu Claude.
Citește articolul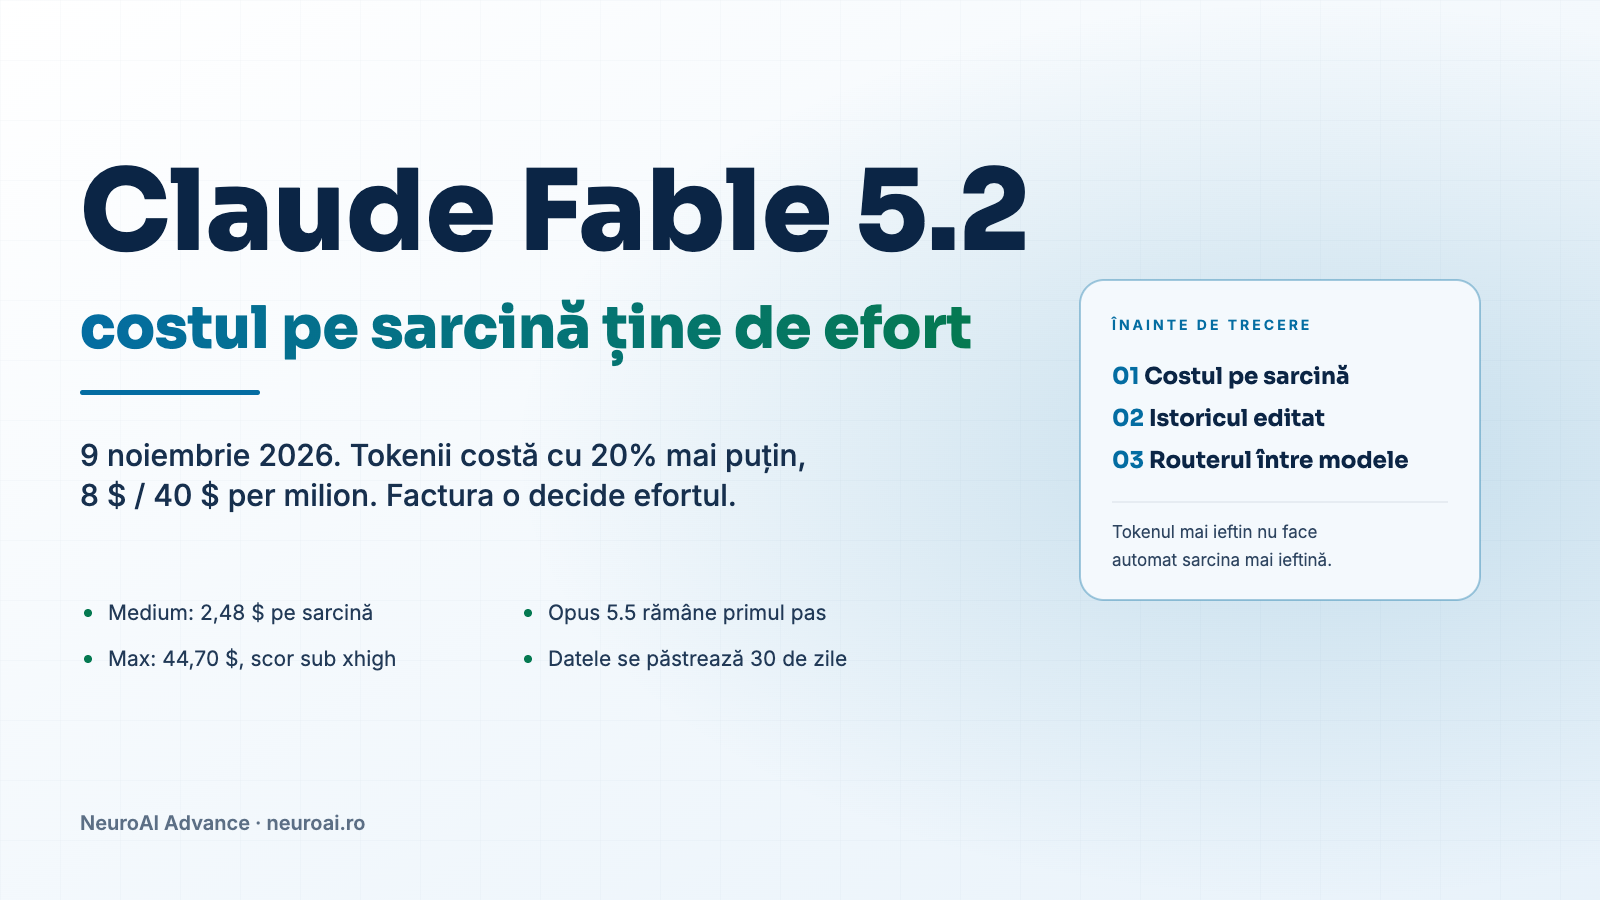
Claude Fable 5.2: tokeni cu 20% mai ieftini, iar costul pe sarcină depinde de efort
Anthropic a lansat pe 9 noiembrie 2026 Claude Fable 5.2, cu tokeni cu 20% mai ieftini decât Fable 5.1. Pe testul de programare FrontierCode, costul unei sarcini depinde însă de nivelul de efort: la medium, modelul trece de cel mai bun scor al lui Fable 5.1 cu 2,48 $ pe sarcină, iar la max costă 44,70 $ pentru un scor mai mic decât la xhigh.
Citește articolul